情報セキュリティと聞くと、「パスワードを設定する」「個人情報の漏えいを防ぐ」といった対策を思い浮かべる方も多いのではないでしょうか。
しかし、情報を守るには、漏えいを防ぐだけでは十分ではありません。情報が勝手に書き換えられないことや、必要なときに利用できることも大切です。
この基本となるのが、機密性・完全性・可用性という「情報セキュリティの3要素(CIA)」です。
この記事では、ネットショップを例に、以下の内容をわかりやすく説明します。
- 情報セキュリティの3要素(CIA)の意味
- 機密性・完全性・可用性の違いと具体例
- 認証と認可の違い
- 可用性と冗長性の関係、冗長化とバックアップの違い
情報セキュリティの3要素(CIA)とは?
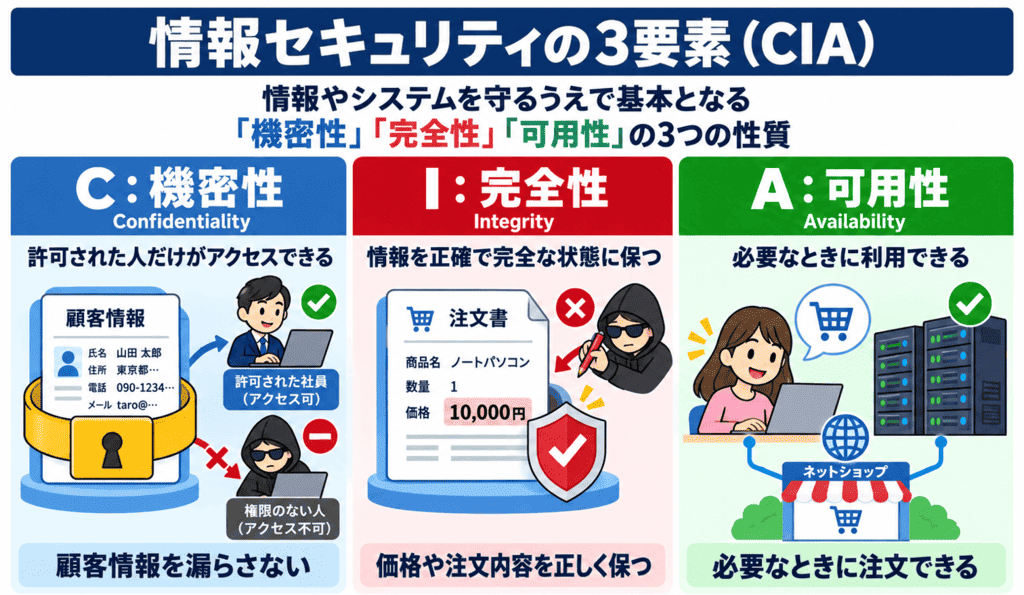
情報セキュリティの3要素(CIA)とは、情報やシステムを守るうえで基本となる「機密性」「完全性」「可用性」の3つの性質です。
CIAは、それぞれの英語の頭文字を並べたものです。
| 要素 | 英語 | 簡単にいうと |
| 機密性 | Confidentiality | 許可された人だけが情報にアクセスできること |
| 完全性 | Integrity | 情報が正確で、欠けたり不正に変更されたりしていないこと |
| 可用性 | Availability | 許可された人が、必要なときに情報やシステムを利用できること |
例えば、ネットショップでは、次のように3つの要素を考えます。
- 機密性:顧客の住所や電話番号を、関係のない人が閲覧できないようにすること
- 完全性:商品価格や注文数、配送先などが、正しい内容で保存・処理されること
- 可用性:利用者が必要なときに商品を探したり、注文したりできること
情報を秘密にしていても、注文内容が書き換わっていたり、サイトが使えなかったりすれば、安心して買い物はできません。3つの観点を合わせて考えることが大切です。
機密性とは?
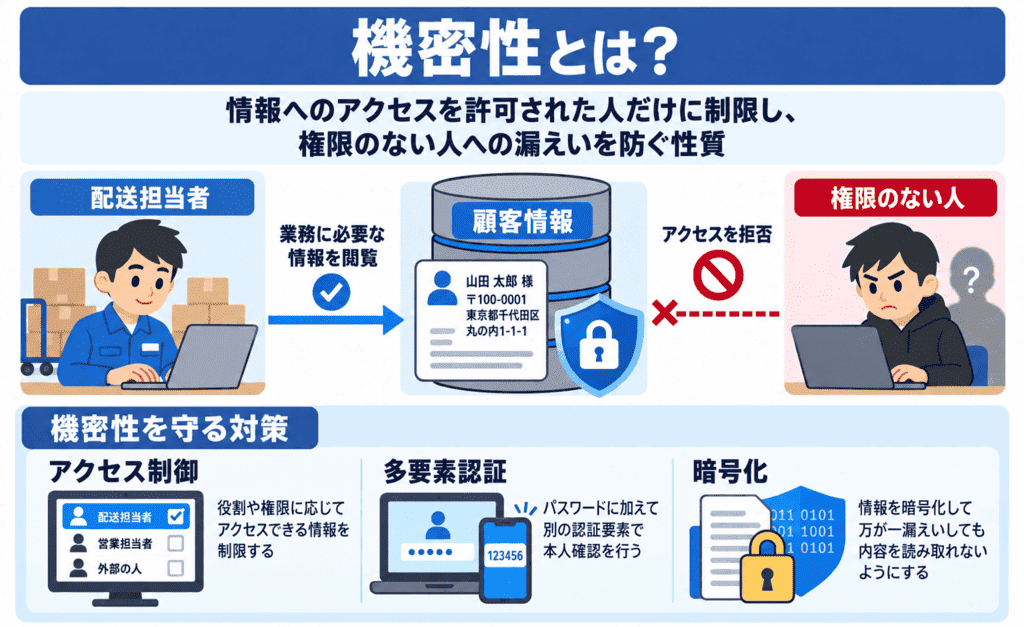
機密性とは、情報へのアクセスを許可された人だけに制限し、権限のない人への漏えいを防ぐ性質です。
ネットショップであれば、顧客の住所や電話番号を、関係のない人が閲覧できないようにすることが当てはまります。
例えば、購入者は自分の配送先を確認できますが、別の購入者の配送先まで見られてはいけません。従業員についても、業務に必要な範囲にアクセスを制限します。
機密性を守る対策には、次のようなものがあります。
- アクセス制御:役割や権限に応じて、アクセスできる情報を制限する
- 多要素認証:パスワードに加えて、別の認証要素で本人確認を行う
- 暗号化:情報を暗号化して、万が一漏えいしても内容を読み取れないようにする
機密性は「すべての情報を誰にも見せないこと」ではありません。必要な人には利用を認め、それ以外の人には見せないことがポイントです。
認証と認可の違い
機密性を守る仕組みを理解するうえで、区別しておきたいのが「認証」と「認可」です。
認証は、利用者が誰であるかを確認することです。認可は、その利用者などに対して、何へのアクセスや操作を許可するかを決めることです。
ネットショップの管理画面を例にすると、次のように整理できます。
| 用語 | 確認・判断すること | 具体例 |
| 認証 | 誰なのか | パスワードや追加の認証手段で、ログインする従業員を確認する |
| 認可 | 何をしてよいか | 配送担当者には配送先の閲覧を認め、商品価格の変更は認めない |
ログインできたからといって、すべての情報を見たり、すべての操作を行えたりしてよいわけではありません。認証に加えて、適切な権限の設定と確認が必要です。
あわせて読みたい
「認証と認可の仕組みや違い」については、以下の記事で詳しく説明しています。興味のある方は下記のリンクからぜひチェックをしてみてください。 続きを見る
認証と認可とは?『違い』などをわかりやすく解説!
完全性とは?
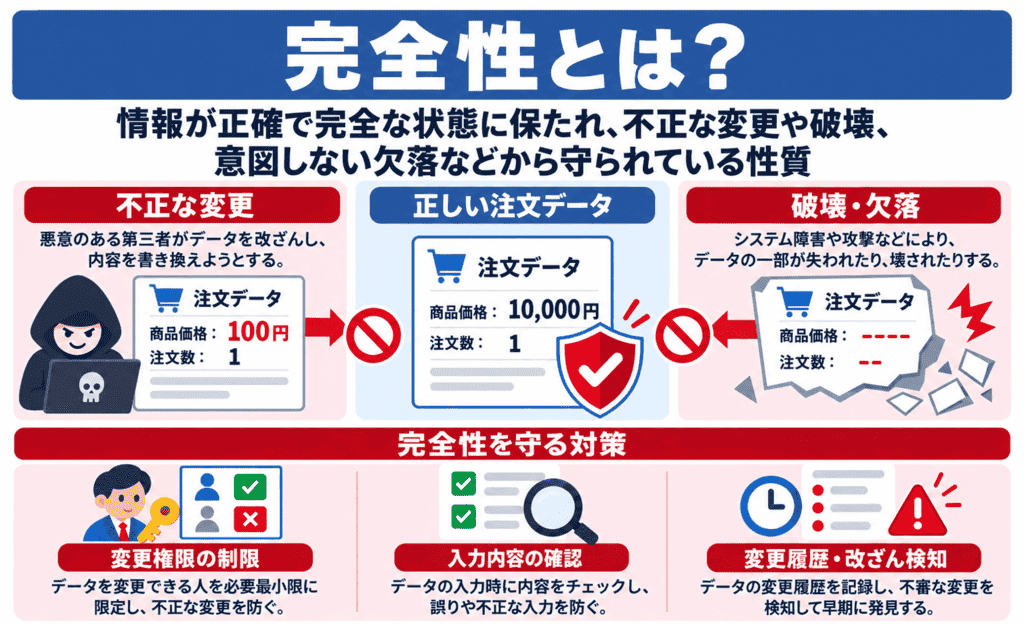
完全性とは、情報が正確で完全な状態に保たれ、不正な変更や破壊、意図しない欠落などから守られている性質です。
ネットショップであれば、商品価格や注文数、配送先などが、正しい内容で保存・処理されることが当てはまります。
例えば、10,000円の商品が不正に100円へ書き換えられた場合、完全性が損なわれています。また、プログラムの不具合で注文の一部が保存されなかった場合も問題です。
完全性は、悪意のある改ざんだけでなく、操作ミスや処理の不具合なども考えて守る必要があります。
対策には、次のようなものがあります。
- 変更権限の制限:データを変更できる人を必要最小限に限定し、不正な変更を防ぐ
- 入力内容を確認:データの入力時に内容をチェックし、誤りや不正な入力を防ぐ
- 変更履歴・改ざん検知:データの変更履歴を記録し、不審な変更を検知して早期に発見する
なお、完全性は「情報を一切変更しないこと」ではありません。正当な手続きによる価格の更新や配送先の変更は必要です。認められた変更を正しく反映し、不正な変更やデータの破損を防ぐことが重要です。
可用性とは?
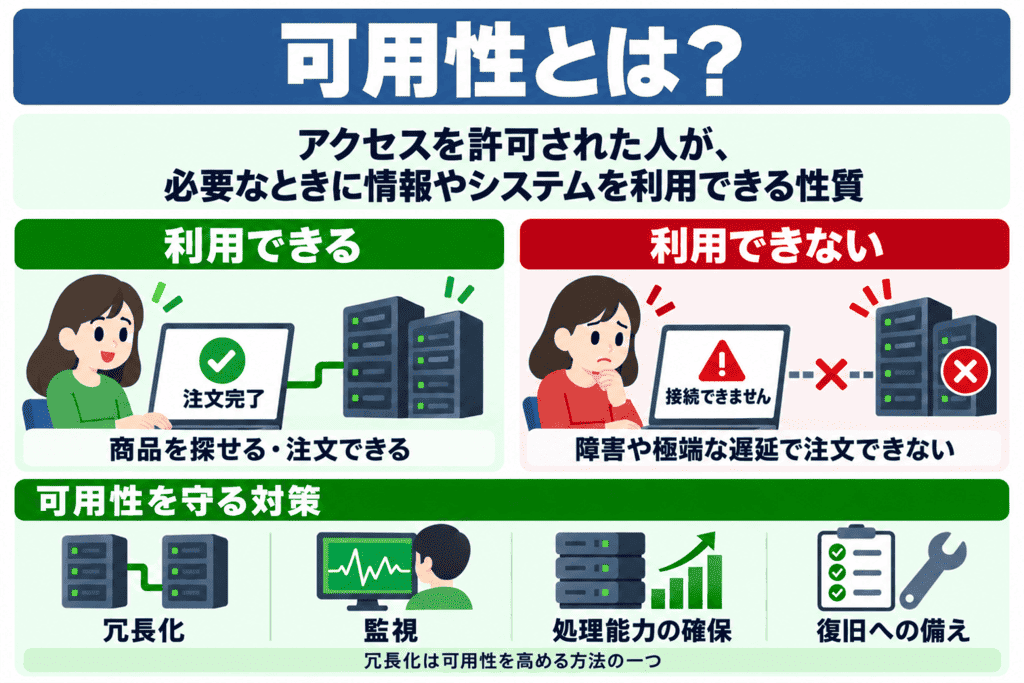
可用性とは、アクセスを許可された人が、必要なときに情報やシステムを利用できる性質です。
ネットショップであれば、利用者が必要なときに商品を探したり、注文したりできることが当てはまります。
顧客情報が漏れておらず、注文データも正しく保たれていても、サーバーが停止して買い物できなければ、可用性が損なわれています。
また、サイトが表示されていても、処理が極端に遅く、購入手続きを完了できない状態では、必要なサービスを提供できているとはいえません。
可用性を守るには、故障やアクセス集中、サイバー攻撃などを想定し、停止を防ぐ対策と、停止しても早く復旧する対策を組み合わせます。
可用性と冗長性の違い
冗長性とは、一部が故障しても対応できるよう、予備や複数の構成要素を備えている性質です。そのような構成にすることを「冗長化」といいます。
例えば、Webサーバーが1台だけの場合、その1台が故障するとサイトが使えなくなるおそれがあります。
そこで、複数のWebサーバーを用意し、故障したサーバーを検知して、正常なサーバーへアクセスを振り分ける仕組みを設けます。残ったサーバーに十分な処理能力があれば、サービスを継続しやすくなります。
ここで区別したいのが、可用性と冗長性の位置づけです。
| 用語 | 着目すること | ネットショップの例 |
| 可用性 | 必要なときに利用できるか | 利用者が購入手続きを行える |
| 冗長性 | 故障に備えた予備や複数の構成要素があるか | Webサーバーや通信回線を複数用意している |
冗長化は、可用性を高めるための方法の一つです。
ただし、サーバーを複数台用意するだけでは、十分とは限りません。複数のサーバーが同じ原因でまとめて停止しないようにすることも大切です。例えば、すべてのサーバーが同じ電源に依存していると、その電源が故障した場合に、すべて停止してしまう可能性があります。このように、1か所の故障でシステム全体が停止してしまう箇所を、単一障害点(SPOF:Single Point of Failure)といいます。
可用性を高めるには、冗長化に加えて、次のような取り組みも役立ちます。
- 監視によって、停止や異常を早く発見する
- アクセス集中に備えて、必要な処理能力を確保する
- 大量の通信でサービスを使えなくするDDoS攻撃に備える
- 復旧手順を整え、障害時に対応できるよう訓練する
可用性は、機器の構成だけで決まるものではありません。異常の発見から復旧までの運用も重要です。
3要素の違いをネットショップの例で比較
最後に、同じネットショップで起きる問題を使って、3要素の違いを整理します。
| 起きた問題 | 主に損なわれる要素 | 問題となる理由 |
| 顧客の住所が外部へ漏れた | 機密性 | 許可されていない人に情報が渡ったため |
| 商品価格が不正に変更された | 完全性 | 情報が正しい状態から書き換えられたため |
| 障害で注文できなくなった | 可用性 | 必要なときにサービスを利用できなくなったため |
ただし、実際の事故が1つの要素だけに影響するとは限りません。
例えば、攻撃者が顧客情報を盗み、注文データを書き換え、さらにサービスを停止させた場合は、3要素すべてに影響します。
対策も同様に、1つの要素だけに対応するとは限りません。適切なアクセス制御は、情報の閲覧を制限して機密性を守るだけでなく、不正な書き換えを防いで完全性を守ることにもつながります。
システムごとに、扱う情報や業務に応じて、必要な対策を組み合わせることが大切です。
本記事のまとめ
この記事では「情報セキュリティの3要素(CIA)」について、以下の内容を説明しました。
- 機密性は、許可された人だけが情報にアクセスできる性質である。
- 完全性は、情報が正確で完全な状態に保たれる性質である。
- 可用性は、許可された人が必要なときに情報やシステムを利用できる性質である。
- 認証は「誰なのか」を確認し、認可は「何へのアクセスや操作を許可するか」を決める。
- 冗長化はサービスの継続、バックアップはデータの復元に備えるものであり、両方を組み合わせることが重要である。
お読みいただきありがとうございました。