ウイルスの侵入やシステム障害が起きたとき、何から対応すればよいのでしょうか。
被害が広がっているなら、その拡大を防ぐ対応が必要です。複数のシステムが停止したなら、業務への影響を考えて、復旧する順番を決める必要があります。
こうした場面で、対応する問題や作業の優先順位を判断するのが「トリアージ」です。
この記事では、ITやセキュリティにおけるトリアージについて、以下の内容をわかりやすく説明します。
- トリアージの意味と使われる場面
- 手動・自動で行うトリアージの方法
- 優先順位の決め方と代表的な指標
- トリアージを自動化するメリット
ITやセキュリティにおけるトリアージとは?
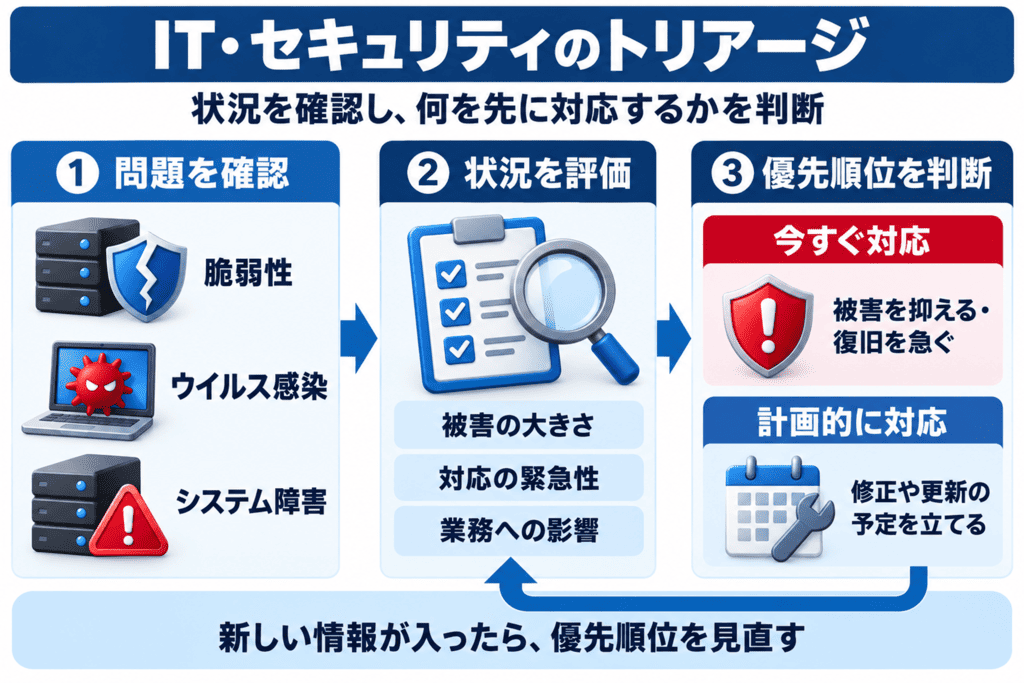
ITやセキュリティにおけるトリアージとは、脆弱性やウイルス感染、システム障害などの状況を評価し、対応が必要か、どの問題や作業を優先するかを判断することです。
簡単にいうと、「今すぐ対応すること」と「後で計画的に対応できること」を整理する作業です。
例えば、ウイルスに感染したパソコンを復旧しようとしても、感染が広がり続けていれば、別のパソコンまで被害を受けてしまうかもしれません。この場合は、被害を抑える対応を急ぎながら、調査や復旧の準備を進める必要があります。
トリアージでは、このように「何を先に対処すれば、被害を減らして復旧を進められるか」を判断します。具体的な復旧手順のすべてを作ることではなく、その後の調査や対策に向けて優先順位を付けることが中心です。
また、トリアージは一度判断して終わりではありません。新しい情報や状況の変化に合わせて、対応の必要性や優先度を継続的に見直します。
トリアージが使われる主な場面
トリアージは、主に次のような場面で使われます。
脆弱性が見つかったとき
脆弱性(ぜいじゃくせい)とは、ソフトウェアやシステムにある、攻撃に悪用されるおそれのある弱点です。
複数の脆弱性が見つかった場合は、それぞれについて、自分たちの環境に影響するか、攻撃される可能性は高いか、どのような被害につながるかを確認します。
例えば、外部公開しているサーバーに、実際の攻撃で悪用されている脆弱性があれば、対策を急ぐ必要があります。一方、自社が使うバージョンには影響しないと確認できれば、その脆弱性への修正は不要です。
このように、各脆弱性を評価して、今すぐ注意が必要なものと、現時点では緊急性が低いものを分けます。被害がまだ起きていない場合は、復旧ではなく、被害を防ぐ対策の優先順位を決めます。
ウイルスの侵入・感染が疑われるとき
ウイルス感染が疑われる場合は、影響している機器や、被害が広がるおそれを確認します。
例えば、複数のパソコンでファイルが次々に使えなくなっているなら、1台だけを元の状態に戻しても、全体の被害は止まらないかもしれません。
そこで、被害の拡大を抑える対応を優先し、影響を調べ、安全に復旧するための準備を進めます。復旧の順番も、業務上重要なシステムや、ほかのシステムを動かすために必要な機器を考慮して決めます。
システム障害が起きたとき
システム障害では、使えなくなった機能と、業務への影響を確認します。
例えば、通販サイトで「決済できない」と「商品画像の一部が表示されない」が同時に起きたとします。
画像が表示されなくても購入できる一方、決済できなければ注文を完了できません。この条件なら、決済機能の復旧を優先する判断が考えられます。
また、決済機能が使うデータベースも停止しているなら、先にデータベースを復旧する必要があるかもしれません。トリアージでは、業務への影響に加え、作業の前後関係も確認します。
トリアージの方法
トリアージは、基本的に「情報を集める → 状況を評価する → 優先順位を決める」という流れで進めます。
脆弱性なら、対象の製品やバージョン、深刻度、悪用状況などを確認します。ウイルス感染や障害なら、警告の内容、システムの動作記録である「ログ」、利用者からの報告などを確認します。
その情報をもとに、対応の必要性や緊急性を判断し、担当者と次の作業を決めます。情報の収集や評価を人が行う方法と、ツールで自動化する方法があります。
手動によるトリアージ
手動のトリアージでは、担当者が情報を調べ、実際の環境や業務への影響を確認して、対応方針を決めます。
例えば、脆弱性が見つかった場合は、対象のソフトウェアを使っているか、影響するバージョンか、重要な業務に関係するかなどを調べます。
業務上の事情や、ツールでは分からない情報を判断に反映できる一方、確認する件数が多いと時間がかかります。担当者によって判断が変わらないように、優先度の基準や確認項目を決めておくことも大切です。
自動でのトリアージ
自動でのトリアージでは、情報の収集、分類、優先度の判定などをツールで行います。自動化できる範囲は、ツールの機能や設定によって異なります。
例えば、使用しているソフトウェアと脆弱性情報を照合し、深刻度や悪用状況などの条件から、優先的に確認すべきものを抽出する仕組みが考えられます。
どちらの方法でも、判断理由を記録し、新しい情報が入ったら評価を見直します。例えば、緊急性が低いと考えていた脆弱性が攻撃で悪用され始めたら、対策の優先度を上げる必要があります。
ツールに必要な情報が登録されていなければ、適切に評価できない場合があります。重大な問題や判断が難しい問題は人が確認するなど、手動の確認と組み合わせて運用します。
トリアージの優先順位の決め方
優先順位は、問題の深刻さだけでなく、緊急性や業務への影響を合わせて判断します。
| 判断する観点 | 確認する内容 |
| 被害の大きさ | 情報の流出、データの損失、重要な業務の停止につながるか |
| 緊急性 | 被害が続いているか、時間がたつと悪化するか |
| 影響範囲 | どの利用者、機器、システムに影響するか |
| 代わりの手段 | 別の方法で業務を続けられるか |
| 作業の前後関係 | 先に対処しないと、ほかの作業を進められないものはあるか |
例えば、重要な業務が完全に止まり、代わりの手段もない問題は、復旧を急ぐ必要があります。一方、別の方法で業務を続けられるなら、一時的な回避策を使いながら修正を進められる場合があります。
ただし、影響する人数が少ないだけで、優先度が低いとは限りません。1人のアカウントでも、重要な情報にアクセスできるなら、大きな被害につながる可能性があります。
「どれだけ危険か」「どれだけ急ぐか」「何から作業すべきか」を組み合わせて考えることが大切です。
また、修正に時間がかかる問題は、単に後回しにするのではなく、被害を抑える回避策も検討します。緊急の問題が分かったら、すべての評価が終わるまで待たずに、必要な対応につなげます。
脆弱性のトリアージで使う代表的な指標・情報
脆弱性の評価では、CVSS・KEV・SSVCなどを判断材料にします。
それぞれ役割が異なるため、まずは「何を知るために使うか」を押さえましょう。
| 名称 | 主な役割 |
| CVSS | 脆弱性の技術的な深刻度を知る |
| KEVカタログ | 実際の攻撃で悪用されている脆弱性を知る |
| SSVC | 悪用状況や影響などから、対応方針を判断する |
CVSS:脆弱性の深刻度を数値で表す
CVSS(Common Vulnerability Scoring System:共通脆弱性評価システム)は、脆弱性の深刻度を0.0〜10.0のスコアなどで表す仕組みです。
数値が高いほど、深刻な脆弱性であることを示します。
ただし、よく参照される基本スコアは、脆弱性そのものの技術的な深刻度です。自社でどれだけ危険か、いつ修正すべきかを、その数値だけで決めることはできません。
例えば、スコアが高くても自社の環境には影響しない場合と、それより低くても重要なサーバーに影響する場合では、対応順が変わることがあります。
あわせて読みたい
「CVSS」については、以下の記事で詳しく説明しています。興味のある方は下記のリンクからぜひチェックをしてみてください。 続きを見る
【脆弱性】CVSSとは?意味・仕組み・算出方法などをわかりやすく解説!
KEV:実際に悪用されている脆弱性を確認する
KEV(Known Exploited Vulnerabilities)カタログは、実際の攻撃で悪用されたことが確認されている脆弱性の一覧です。米国のCISAが公開しています。
自社に影響する脆弱性が掲載されていれば、すでに攻撃に使われているという情報を、優先度の判断に反映できます。
掲載されていないから安全とは限りません。ほかの情報や、自社の利用環境も確認します。
SSVC:条件に沿って対応方針を判断する
SSVC(Stakeholder-Specific Vulnerability Categorization)は、悪用状況やシステムへの影響などから、対応方針を判断するための枠組みです。
初心者向けにいうと、用意された質問に答えながら、「すぐに対応すべきか」「状況を確認しながら管理するか」などを整理する方法です。
例えば、実際に悪用されているか、重要な業務に影響するかといった条件を、定められた判断の流れに当てはめます。使う判断モデルによって、質問や対応区分は異なります。
この3つは、自社の製品やバージョン、外部からの接続の可否、業務への影響と組み合わせて使います。なお、主に脆弱性の評価を助けるもので、一般的なシステム障害の復旧順をCVSSで決めるわけではありません。
トリアージを自動化するメリット
脆弱性や警告の件数が増えると、担当者が1つずつ情報を調べて評価するには、多くの時間がかかります。
情報収集や優先度の判定をツールで自動化することで、確認の負担を減らし、必要な対策に早く取りかかれます。主なメリットは、次の3つです。
1. 確認や評価にかかる時間を減らせる
脆弱性が見つかるたびに、対象製品、深刻度、悪用状況などを別々に調べると、確認に時間がかかります。
自動化によって必要な情報を集め、一定の条件で整理できれば、担当者が調べる手間を減らせます。
件数が多い場合でも、優先的に確認すべき問題を見つけやすくなり、対策の検討に早く取りかかれます。
2. 担当者が調査や修正に集中しやすくなる
情報の収集や一覧の整理を自動化すると、セキュリティ担当者や開発エンジニアの確認負担を減らせます。
その分、詳しい調査や修正、復旧後の動作確認に時間を使いやすくなります。
ただし、開発エンジニアが不要になるわけではありません。実装や業務への影響など、人による確認が必要な案件は残ります。
3. 共通の基準で優先順位を付けやすくなる
あらかじめ決めた条件で評価することで、担当者による判断のばらつきを減らせます。
必要な情報を取得できるツールなら、悪用状況やシステムの重要性などをもとに優先度を判定することもできます。
ただし、登録情報や設定が適切でなければ、判定も誤る可能性があります。結果を確認し、必要に応じて見直す運用が大切です。
本記事のまとめ
この記事では「ITやセキュリティにおけるトリアージ」について、以下の内容を説明しました。
- トリアージは、対応の必要性と、問題や作業の優先順位を判断すること
- 脆弱性対策、ウイルス感染への対応、システム障害からの復旧などで使われる
- 被害の大きさ、緊急性、業務への影響、作業の前後関係から優先順位を決める
- 脆弱性の評価では、CVSS・KEV・SSVCなどの情報と、自社の環境を組み合わせて判断する
- 自動化で確認負担を減らしながら、新しい情報に合わせて優先度を継続的に見直す
お読みいただきありがとうございました。